KI-gestützte Intrusion-Detection-Software für KMU
Erkennen. Einordnen. Handeln. Der Threat Radar erkennt Angriffe, ordnet sie ein und sagt Ihnen in verständlicher Sprache, was zu tun ist.
- Ab 99 €/Monat
- Hosting in der EU
- DSGVO-konform
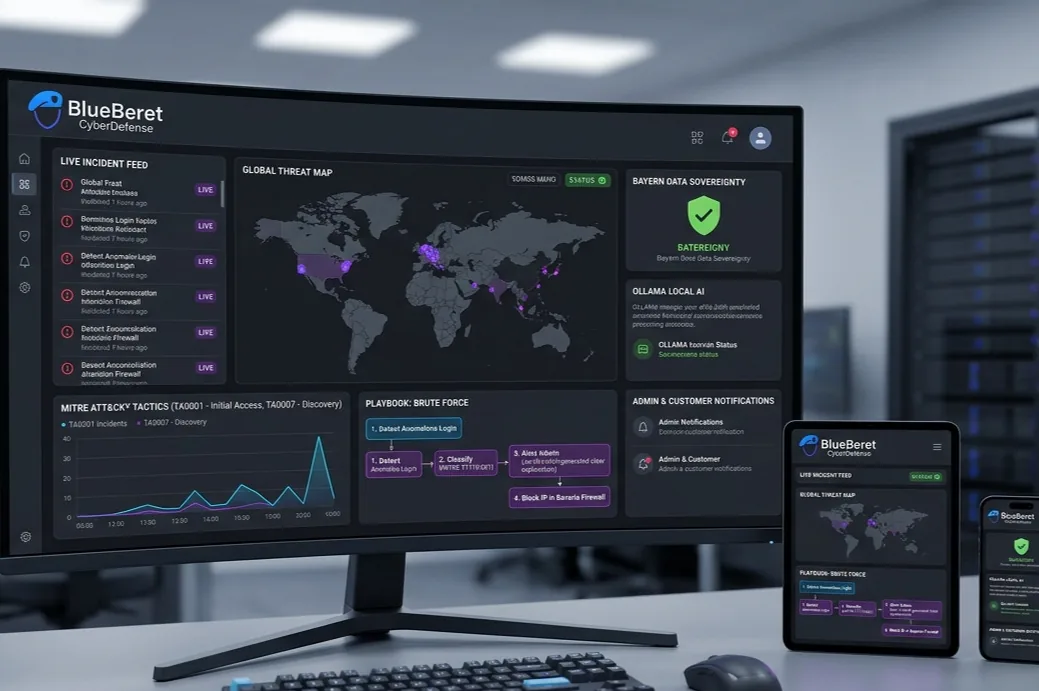
Erst erkennen, dann einordnen, dann handeln.
Der Threat Radar ist weit mehr als ein Log-Reader: Er erkennt Angriffe nicht nur, sondern ordnet sie sofort ein und sagt Ihnen direkt, was zu tun ist.
Erkennen
Suricata und Wazuh überwachen Ihr Netz und Ihre Endpoints und melden verdächtige Vorfälle regelbasiert.
Einordnen
Jeder Vorfall wird automatisch der MITRE-ATT&CK®-Matrix zugeordnet. Sie wissen sofort, welche Angriffstechnik vorliegt und wie sie typischerweise weiterläuft.
Handeln
Zu jedem Vorfall gibt es automatisierte Playbooks: Schritt-für-Schritt-Handlungsempfehlungen statt nur eines Alarms.
Verständlich auch für Teams ohne SOC-Erfahrung.
MITRE ATT&CK®-Klassifikation
Jeder erkannte Vorfall wird automatisch der MITRE-Matrix zugeordnet.
Automatisierte Playbooks
Nicht nur der Alarm, sondern direkt die Lösung: Schritt-für-Schritt-Handlungsempfehlungen für jeden Vorfall.
Verständliche Erklärungen
Ein lokales KI-Modell übersetzt komplexe MITRE-Techniken in klare, verständliche Sprache.
Datensouveränität in der EU
Die gesamte Analyse findet lokal auf unseren Servern in der EU statt. DSGVO-konform, ohne dass Ihre Daten die EU verlassen.
Zwei Tarife. Monatlich oder jährlich mit 16 % Ersparnis.
14 Tage kostenlos testen, danach ab 99 € im Monat.
Threat Radar Startup
- Bis zu 5 Endpoints inklusive
- Volles Dashboard mit Suricata + Wazuh
- MITRE ATT&CK®-Klassifikation
- 10 KI-Analysen pro Tag
- E-Mail-Support
Threat Radar Enterprise
- Bis zu 20 Endpoints inklusive
- Alles aus Startup + KI-Analysen unbegrenzt
- IP-Reputation-Lookups
- Honeypot-Modul (Update folgt)
- Priority-Support
Alle Details zu Tarifen und Bezahlung finden Sie auf der Preise-Seite.
Ihre Daten bleiben in der EU.
Die Analyse läuft ausschließlich auf unseren Servern in der EU, ohne Cloud-Abhängigkeit von US-Anbietern.
Ein Entwickler, der sein Produkt selbst betreibt.
Paul Weis
BlueBeret Cyberdefense ist ein deutscher Software-Anbieter für KI-gestützte Cyberangriffs-Erkennung. Ich entwickle und betreibe den BlueBeret Threat Radar als SaaS-Plattform vom Standort Nürnberg aus – ein Intrusion Detection System, das Wazuh und Suricata mit einem lokal laufenden Sprachmodell verbindet.
Mein Anspruch: Sicherheitsereignisse in verständlichem Klartext erklären, Reaktionszeiten verkürzen und Daten konsequent in der EU halten – für KMU sowie IT-Dienstleister, die DSGVO-konforme Threat Detection für die eigene Infrastruktur oder die ihrer Kunden abonnieren möchten.
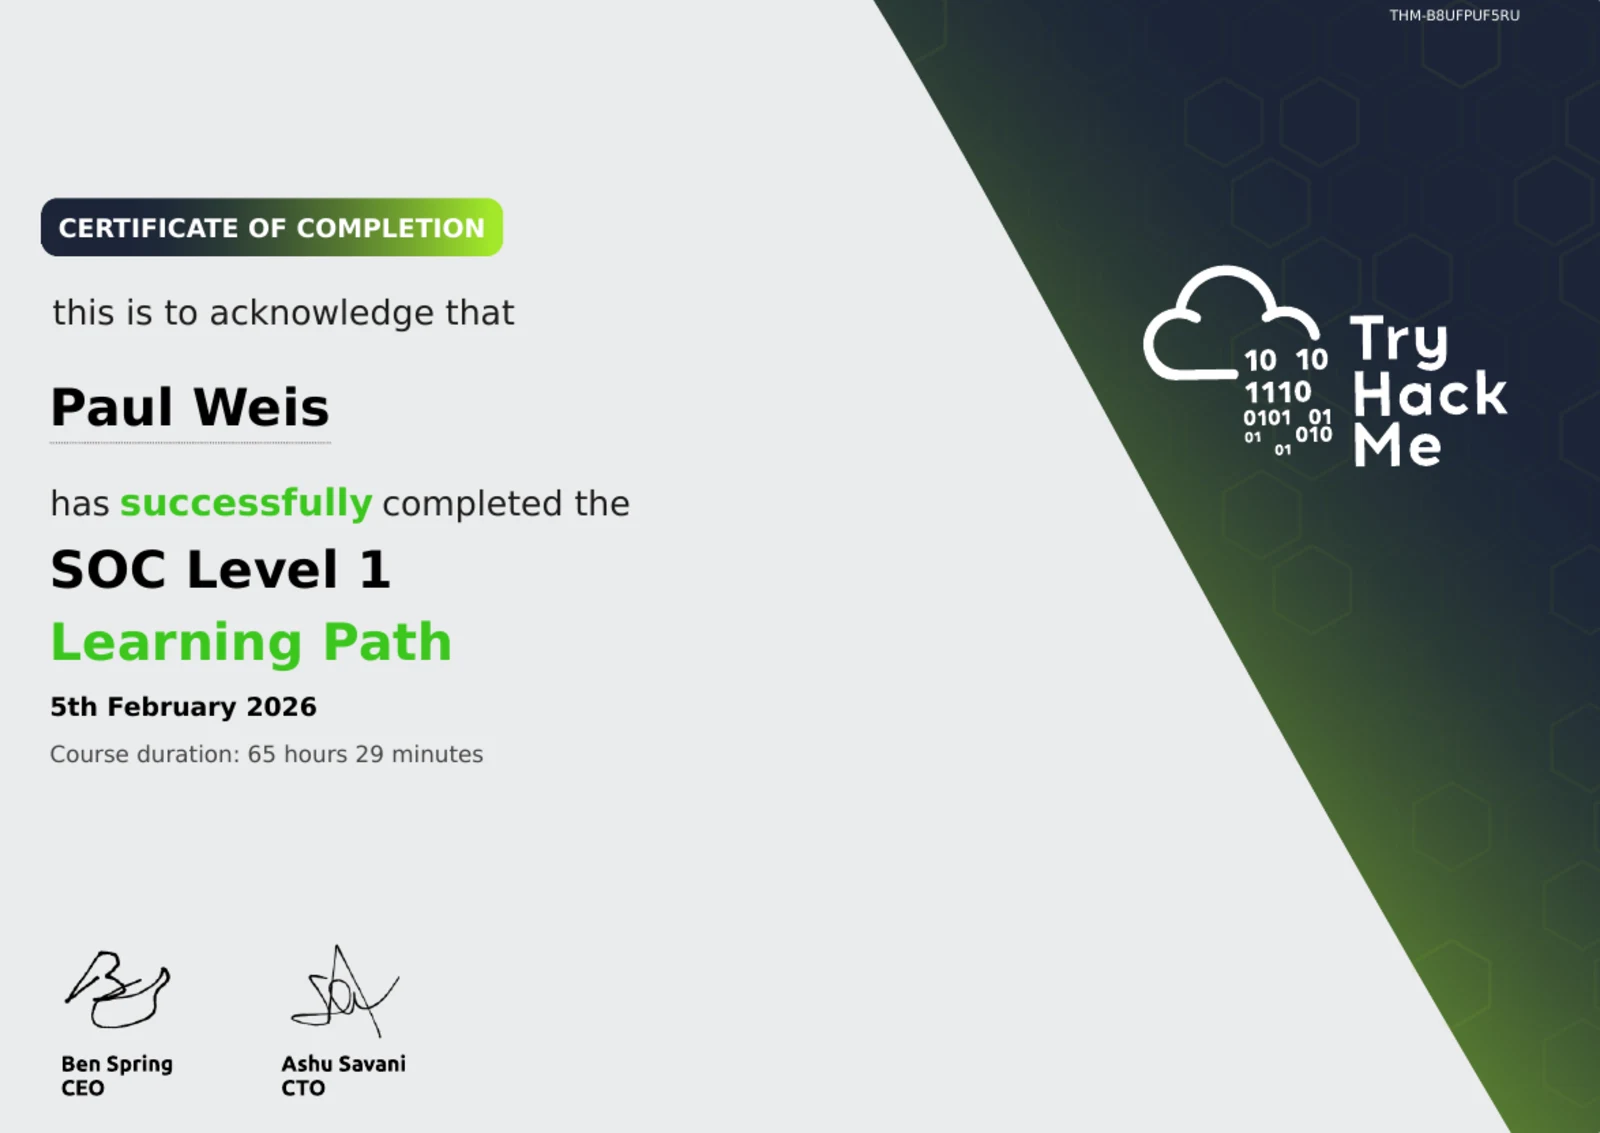
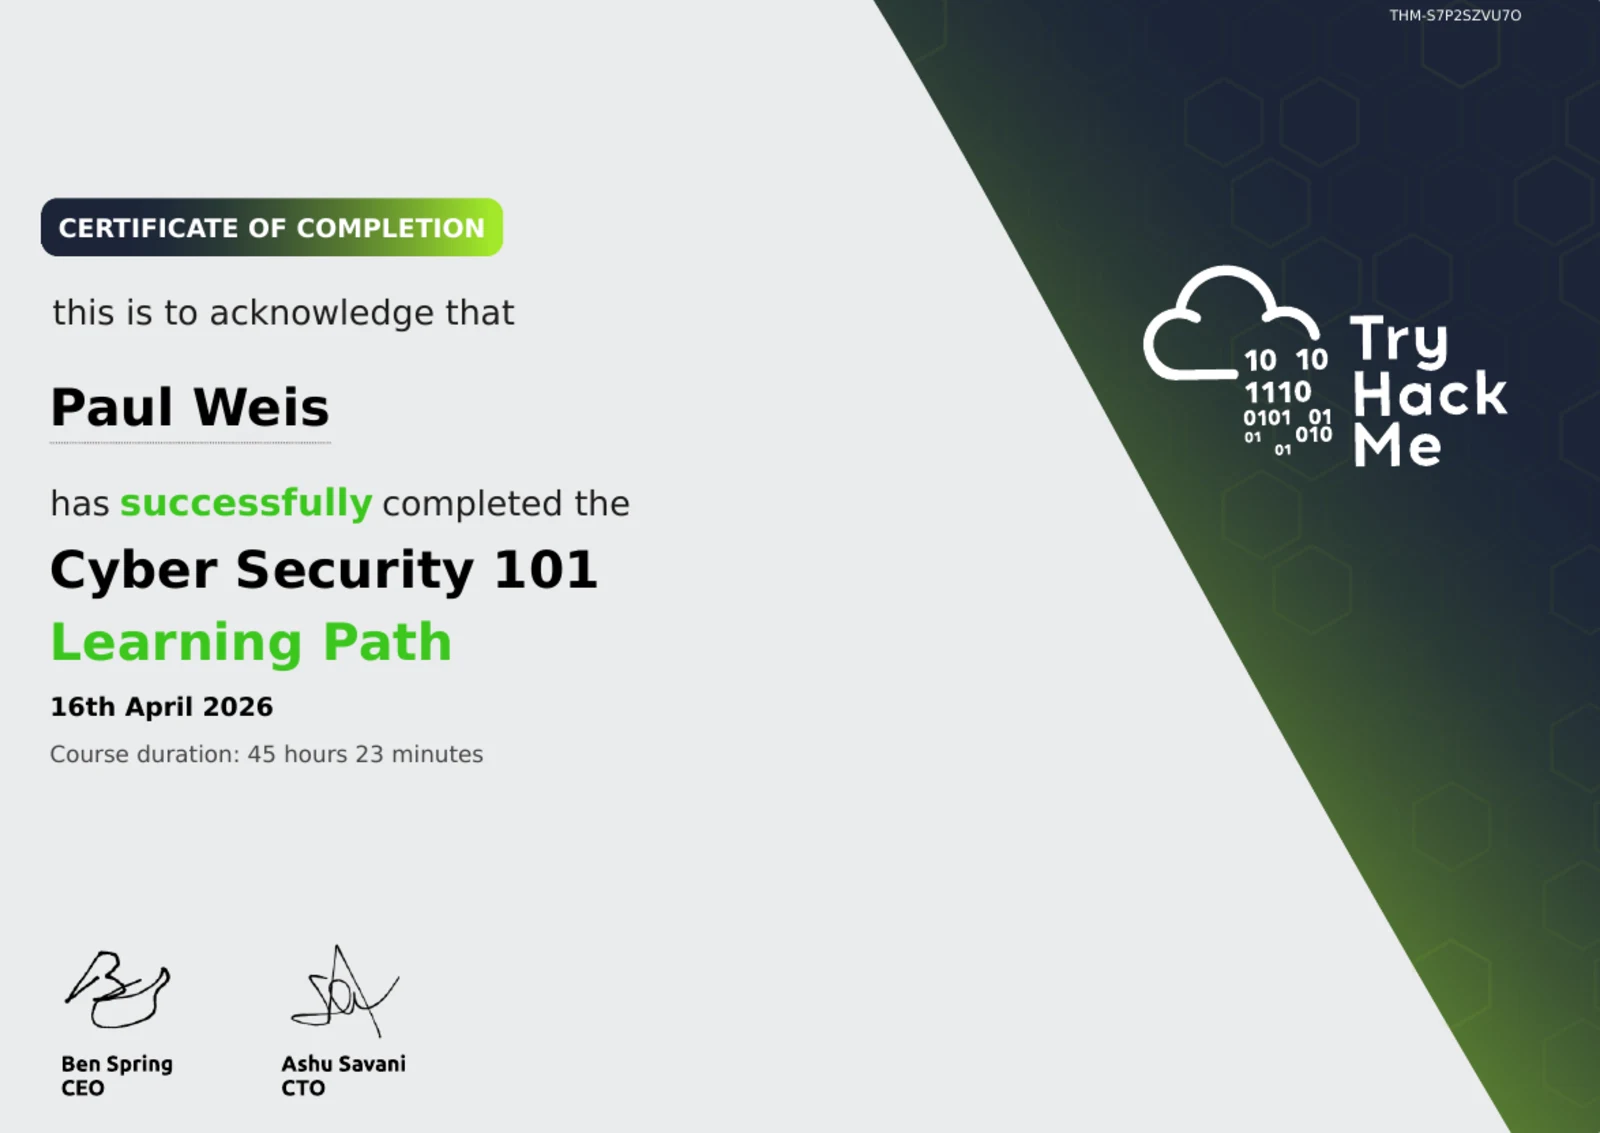
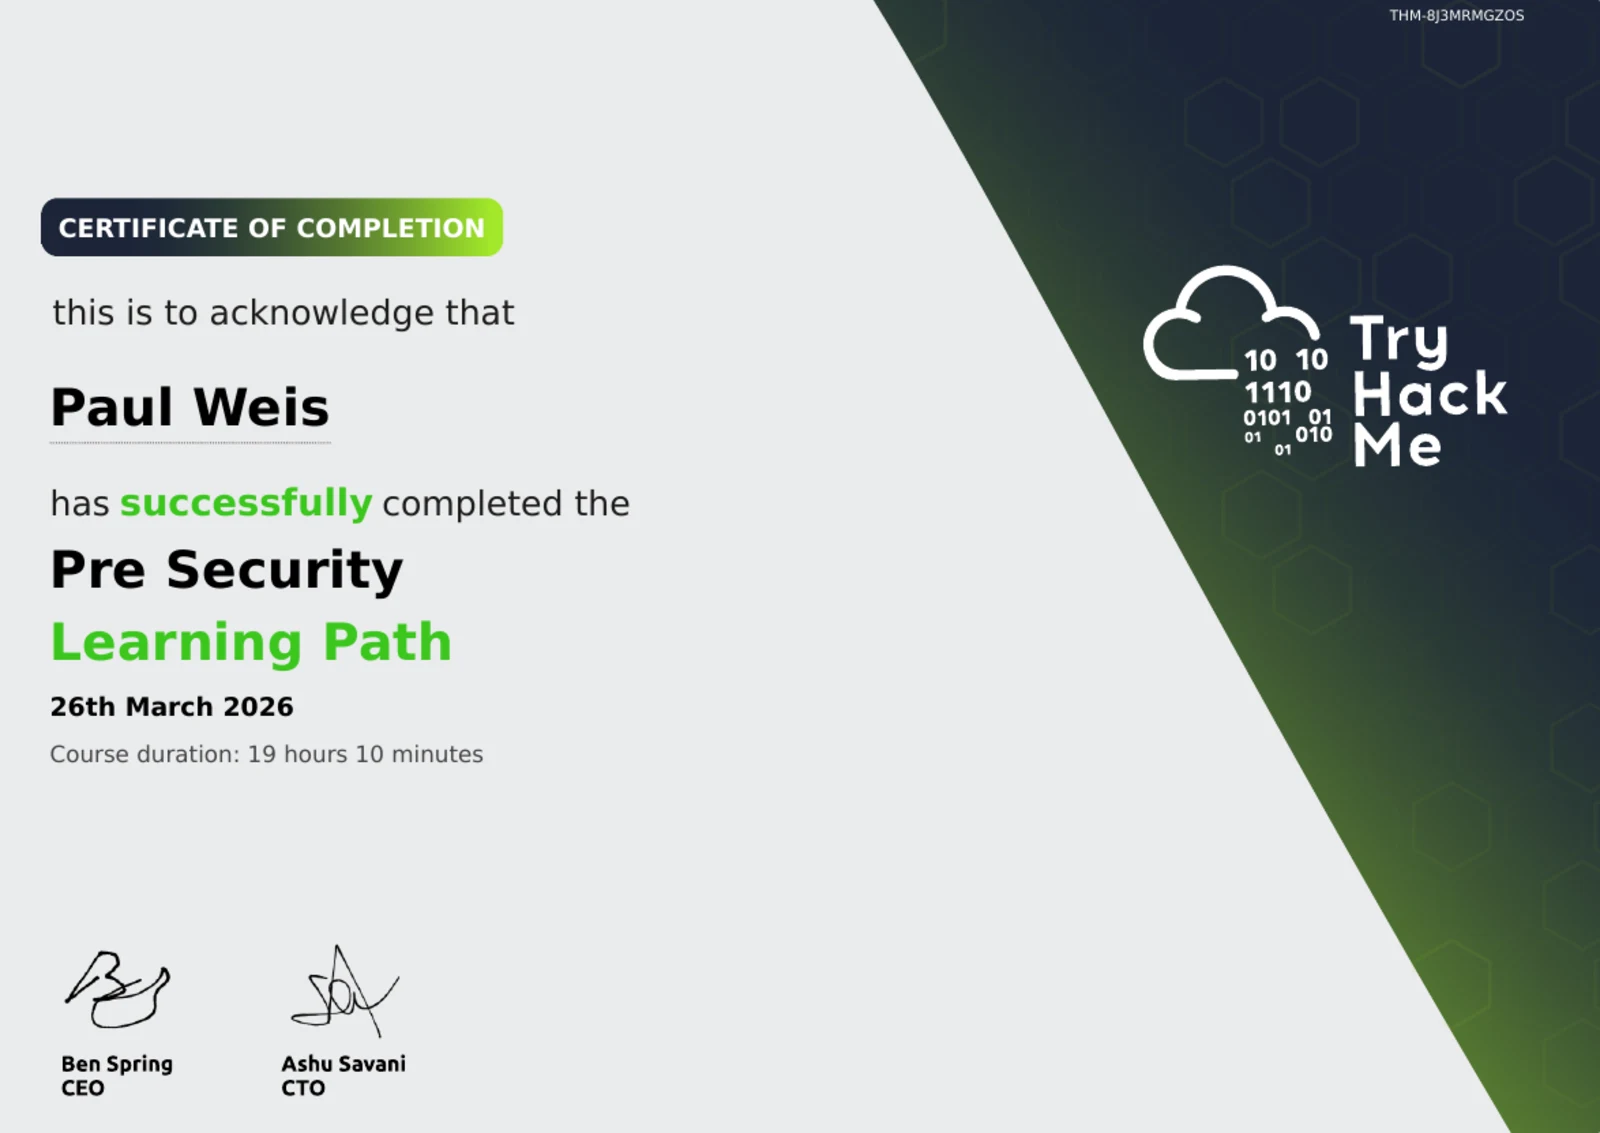
Weiterbildungen bei TryHackMe
Abgeschlossene Learning Paths auf der Lernplattform TryHackMe. Zum Vergrößern anklicken, die Echtheit lässt sich öffentlich bei TryHackMe prüfen.
Fragen zum Threat Radar
Was kostet der Threat Radar?
Startup: 99 € im Monat oder 999 € im Jahr, bis zu 5 Endpoints. Enterprise: 333 € im Monat oder 3.333 € im Jahr, bis zu 20 Endpoints. Bei jährlicher Zahlung sparen Sie 16 %.
Kann ich den Radar vorher testen?
Ja. Sie können 14 Tage kostenlos testen. Zur Registrierung.
Wo liegen meine Daten?
Die gesamte Analyse findet lokal auf unseren Servern in der EU statt. DSGVO-konform, ohne dass Ihre Daten die EU verlassen.
Entscheidet die KI, was ein Angriff ist?
Nein. Die Erkennung arbeitet regelbasiert mit Suricata und Wazuh. Die KI übersetzt das Ergebnis in verständliche Sprache. Ihre Erklärungen sind eine Entscheidungshilfe und ersetzen keine fachliche Prüfung.
Wie viele Geräte kann ich überwachen?
Im Startup-Tarif bis zu 5 Endpoints, im Enterprise-Tarif bis zu 20 Endpoints.
Wie erreiche ich Sie?
Per E-Mail an kontakt@blueberet-cyberdefense.com oder telefonisch unter +49 (0) 151 24716587.
Bereit, Angriffe zu verstehen?
Testen Sie den BlueBeret Threat Radar 14 Tage kostenlos.