Echtzeit-Bedrohungserkennung
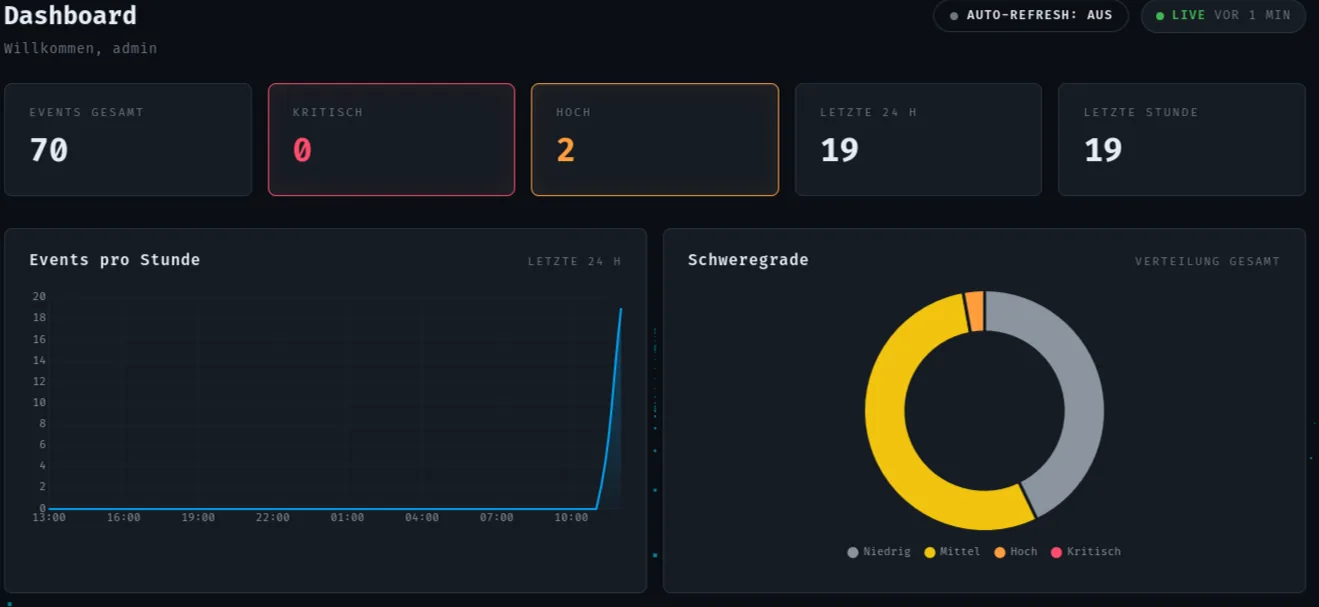
Threat Radar kombiniert zwei der weltweit verbreitetsten Open-Source-Sicherheitslösungen — Wazuh und Suricata — zu
einer Pipeline, die Ihre Systeme 24/7 überwacht.
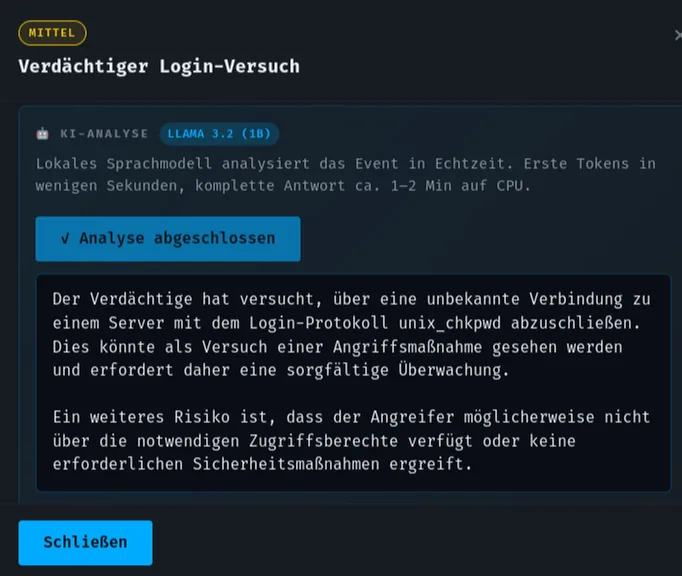
Auffällige Aktivitäten wie Brute-Force-Angriffe, verdächtige Logins, Malware-Signaturen oder ungewöhnlicher
Netzwerkverkehr erscheinen innerhalb von 30 Sekunden auf Ihrem Dashboard. Sie sehen, was passiert — bevor Schaden
entsteht.
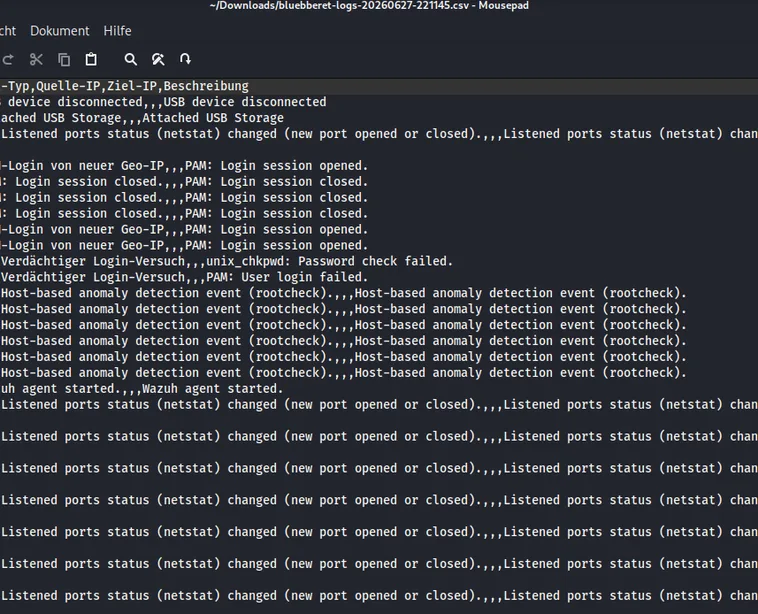
• Über 4.000 vordefinierte Erkennungsregeln
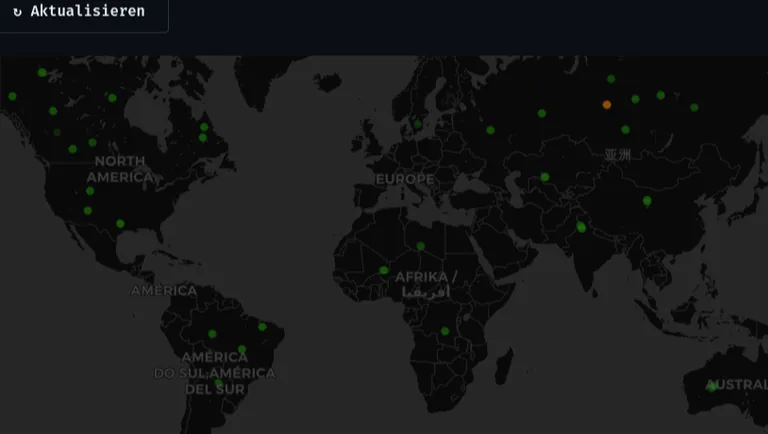
• Netzwerk- und Host-Ebene gleichzeitig überwacht
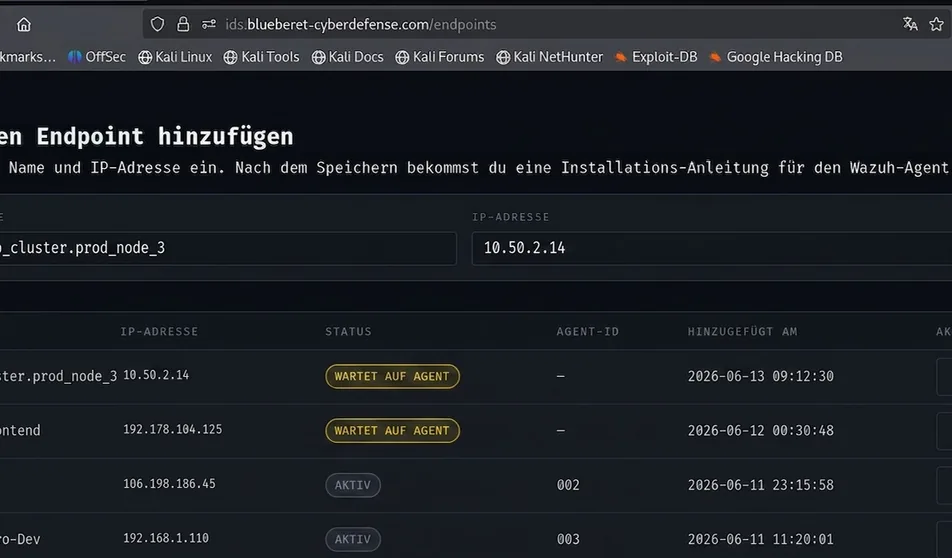
• Permanenter Datenfluss aus Ihren Endpoints in Ihr Dashboard